Un presunto ciberataque al TSJ fue reportado este lunes 2 de noviembre contra la plataforma digital del Tribunal Supremo de Justicia de Venezuela.
Un presunto ciberataque al TSJ fue reportado este lunes 2 de noviembre contra la plataforma digital del Tribunal Supremo de Justicia de Venezuela, luego de que cuentas especializadas en ciberseguridad difundieran capturas que apuntarían a un acceso no autorizado a los sistemas del máximo tribunal. La alerta, marcada por sus propios emisores como presunta y no confirmada, señala al Directorio Activo del tribunal como el componente comprometido. Hasta ahora, el TSJ no ha emitido ningún comunicado sobre el hecho.
El señalamiento partió de un actor de amenazas que se identifica en plataformas digitales como «x01×00» y que en ocasiones anteriores se ha adjudicado ataques contra instituciones y empresas dentro del país. Su publicación de este lunes iba dirigida a la cuenta oficial del Poder Judicial venezolano y encendió las alarmas de las firmas que monitorean filtraciones y accesos ilegales a redes institucionales en la región.
El mensaje atribuido a x01×00 y la mención a LockBit y Babuk
En su mensaje, el usuario escribió: «TSJ Venezuela ¿todo está bien? LockBit y Babuk les dejaron un regalo». La referencia no es menor: LockBit y Babuk son dos nombres asociados a programas de secuestro de datos usados por bandas de extorsión digital en ataques contra empresas y organismos públicos de varios países. Que esos nombres aparezcan en la publicación, sin embargo, no prueba por sí solo una intrusión: hasta el momento forman parte de una adjudicación pública hecha por el propio actor, sin verificación independiente.
Qué habría quedado expuesto en el presunto ciberataque al TSJ
La firma de ciberinteligencia Vecert Analyzer emitió una alerta preventiva en la que calificó el evento como presunto y no confirmado, y lo atribuyó al actor x01×00. De acuerdo con esa alerta, sistemas centralizados de monitoreo interceptaron la difusión de capturas de pantalla que exhiben la interfaz de gestión de usuarios y equipos asociada al dominio institucional tsj.gov.ve. En esas imágenes se apreciarían unidades de administración y control del dominio, grupos de seguridad, cuentas vinculadas a magistrados y a la presidencia del tribunal, divisiones de gestión, departamentos de logística y secretaría, además del registro de dispositivos conectados a la red judicial.
De confirmarse, la extracción de la base de datos de un Directorio Activo dejaría expuesta la jerarquía completa de usuarios de la institución: nombres de cuentas, credenciales administrativas y equipos conectados. Es, en la práctica, el mapa interno con el que una red organiza quién accede a qué, y por eso los especialistas lo consideran uno de los componentes más sensibles de cualquier infraestructura pública.
Cámaras internas y chats institucionales, según la segunda alerta
Horas después de la primera publicación, la misma firma difundió una actualización en la que aseguró que el alcance de la presunta intrusión sería mayor. En esa segunda alerta se habló de paneles de monitoreo con transmisiones en vivo del circuito cerrado de televisión desde salas de servidores, armarios de infraestructura crítica y pasillos del edificio sede, así como de capturas de grupos de mensajería institucional donde circularían reportes internos, agendas de magistrados y comunicaciones del personal judicial. También se reportó que la página web oficial del tribunal quedó inaccesible tras las publicaciones, un dato que por sí solo no demuestra una intrusión, pero que alimentó la preocupación durante la jornada.
El TSJ no ha confirmado ni desmentido la brecha
El punto que ordena toda la historia es otro: el Tribunal Supremo de Justicia no ha publicado ningún pronunciamiento. No hay, hasta ahora, una versión oficial que confirme la magnitud de una brecha de seguridad, el alcance de un eventual robo de datos o la afectación de los servidores institucionales. La propia alerta técnica mantiene el estado del caso como presunto y no confirmado de manera oficial por los equipos del Estado venezolano, una precisión clave frente a adjudicaciones hechas en plataformas públicas por actores externos.
Entre las recomendaciones de contención que circularon junto con la alerta figura una rotación masiva de credenciales: invalidar y forzar el cambio de contraseña de todas las cuentas de usuario, las cuentas de servicio y las credenciales de dominio que aparezcan en la estructura difundida. Ese tipo de medidas suele ser el primer paso cuando existe la sospecha de que un directorio de acceso quedó expuesto.
Lo que falta por confirmar
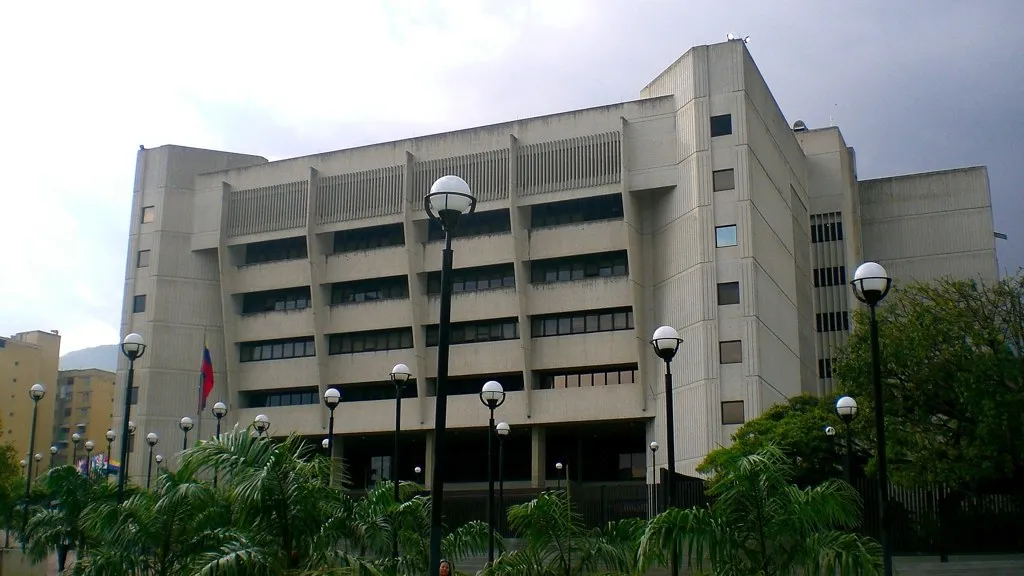
El Tribunal Supremo de Justicia es el máximo órgano del Poder Judicial venezolano y desde su sede en Caracas se gestionan los sistemas donde reposan expedientes y comunicaciones de las salas que deciden los casos de mayor peso del país. Si la intrusión se confirma, el impacto iría más allá de lo informático: hablaría de la seguridad de la información interna de la cúpula judicial. Por ahora, lo único verificable es la adjudicación pública del actor, las alertas técnicas que la recogen con la etiqueta de presunta y el silencio del tribunal. Esta nota se actualizará si el TSJ emite un pronunciamiento o si aparece una confirmación independiente del alcance del presunto ataque.