El hackeo a Binance Corea del Norte dio este viernes 30 de octubre el giro que le faltaba a la historia: la firma de inteligencia en cadena TRM Labs atribuyó el robo, con un «alto grado de confianza», a TraderTraitor, la unidad de piratas informáticos patrocinada por el Estado norcoreano e integrada en el ecosistema del Grupo Lazarus. La atribución llega el mismo día en que Binance confirmó oficialmente la magnitud del golpe, unos 6.300 millones de dólares, y anunció que su investigación encontró «puntos de brecha adicionales» más allá de la computadora portátil comprometida de un ingeniero.
Hasta el jueves, como contó La Noticia De Hoy en la primera crónica del incidente, todo eran estimaciones preliminares de analistas y la empresa ni siquiera había confirmado el ataque. Ahora el panorama es otro: hay una cifra oficial, un compromiso de cobertura total de las pérdidas y un principal sospechoso señalado por dos de las mayores firmas de análisis de cadenas de bloques del mundo.
Hackeo a Binance Corea del Norte: la pista de TraderTraitor
TRM Labs sostiene que los patrones de ejecución y las marcas distintivas del ataque coinciden con operaciones anteriores de TraderTraitor, entre ellas el robo de unos 1.500 millones de dólares a la plataforma Bybit en febrero de 2025, que el FBI atribuyó al mismo grupo norcoreano. Chainalysis llegó a una conclusión similar: su cofundador y director ejecutivo, Jonathan Levin, afirmó que el grupo probablemente cometió el ataque contra Binance, y el investigador independiente ZachXBT apuntó en la misma dirección al detectar que fondos del robo se mezclaron con los de un ataque anterior contra Bitget, también atribuido a TraderTraitor. De confirmarse el monto, sería el mayor robo de criptomonedas registrado hasta la fecha. Ningún gobierno ha señalado todavía formalmente a un culpable, y el propio Binance precisó que su investigación no ha atribuido la responsabilidad a ninguna persona en concreto.
Binance corrige su primera versión: no fue un solo clic
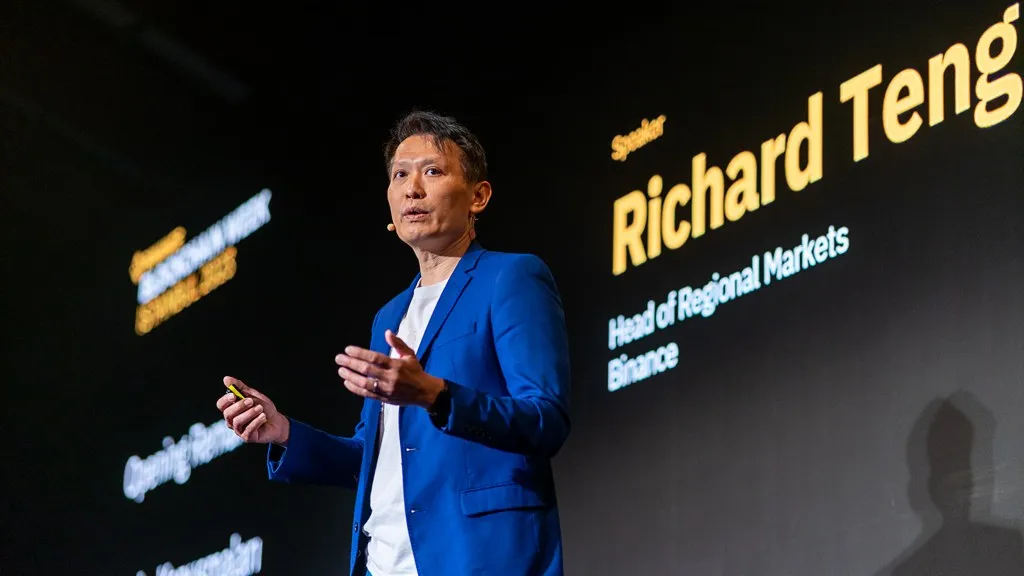
En su actualización de este viernes 30 de octubre, Binance explicó que, aunque la investigación inicial sugería que el incidente pudo comenzar con la computadora portátil comprometida de un ingeniero de DevOps —que habría dado acceso a un contenedor de servicio desde el que se enviaron retiros no autorizados—, el examen posterior destapó puntos de brecha adicionales. Su director ejecutivo, Richard Teng, lo resumió así: el atacante no se limitó a usar los permisos de un solo ingeniero y no fue una acción de un solo clic, sino un proceso de ataque más complejo. La empresa reiteró que no encontró evidencia de filtración de las claves privadas de sus billeteras y prometió un informe técnico completo cuando la investigación termine, junto con una prueba de reservas actualizada.
3.000 millones congelados y retiros todavía suspendidos
Del total estimado de 6.300 millones de dólares, cerca de 3.000 millones ya quedaron congelados en la cadena con la ayuda de socios del sector, porque los emisores de monedas estables pueden bloquear los tokens en los contratos inteligentes. El resto es más difícil de detener: según la firma Arkham, en la mañana de este viernes el atacante conservaba unos 18.270 bitcoins, 488.364 ether, 663,6 millones de TRX y 970.551 SOL, y seguía moviendo fondos, con 38,82 millones de dólares en ether enviados a una dirección nueva a primera hora. CoinDesk rastreó además cómo los 18.270 bitcoins se repartieron en 19 billeteras —17 con 1.000 bitcoins exactos cada una— que hasta la madrugada del viernes no habían gastado ni una moneda y que ningún emisor puede congelar, porque el bitcoin no tiene quien lo bloquee.
Para los usuarios, el mensaje de Binance es de cobertura total: la empresa asegura que cubrirá todas las pérdidas con su fondo de emergencia SAFU y fondos propios, y que el dinero de los clientes está a salvo. Los depósitos ya operaban con normalidad en la mañana del viernes, pero los retiros siguen suspendidos mientras se completa una renovación de seguridad del servicio, con la previsión de reanudarlos en unas 45 horas según la última actualización. La investigación continúa en coordinación con las fuerzas de seguridad y las firmas de inteligencia en cadena, en un caso que ya marca un antes y un después para la seguridad del sector, como se sigue en la sección de Mundo de este medio.