El ciberataque al USDA vulneró el sistema que gestiona los pagos a los agricultores de Estados Unidos.
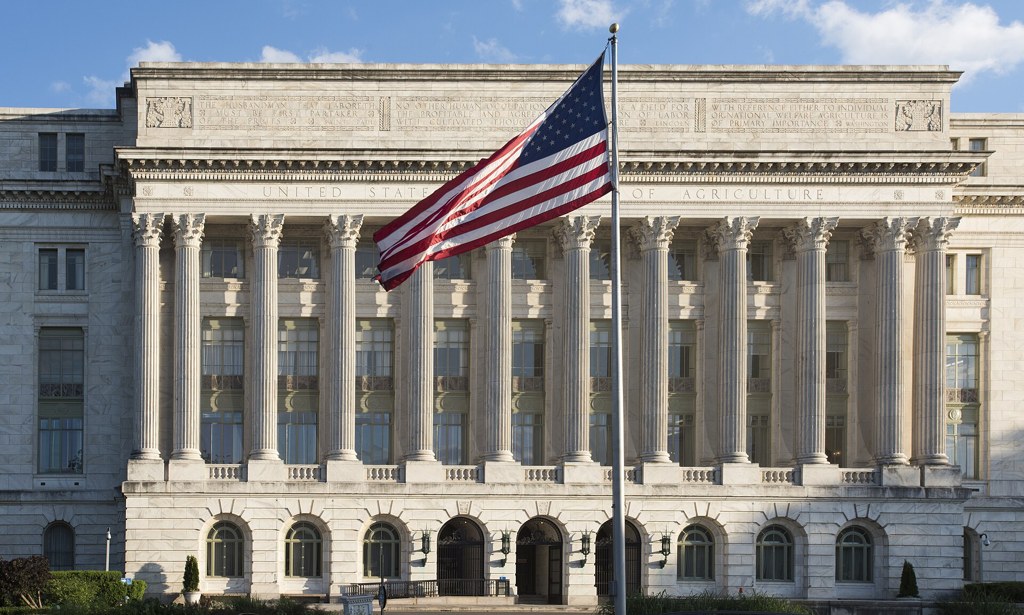
El ciberataque al USDA vulneró el sistema que gestiona los pagos a los agricultores de Estados Unidos, según informaron este viernes a NBC News dos exfuncionarios del Departamento de Agricultura. La brecha, atribuida a un agente externo, se conoce cuando la agencia todavía no ha ofrecido una versión oficial de lo ocurrido.
De acuerdo con esos exfuncionarios, el sistema de pagos fue el punto de entrada, pero el alcance real podría ser mayor: por su experiencia dentro de la institución, advirtieron que una vez comprometida esa plataforma, otros sistemas conectados también podrían haber quedado expuestos al intruso.
Ciberataque al USDA: qué pudo quedar expuesto
Uno de los exfuncionarios señaló que, potencialmente, el atacante pudo acceder a información sobre los procesos de inspección alimentaria y a investigaciones relacionadas con enfermedades transmitidas por animales. Son dos áreas sensibles: la primera sostiene la seguridad de los alimentos que llegan a los supermercados del país y la segunda, la vigilancia sanitaria del ganado estadounidense.
Por ahora no hay confirmación de qué datos fueron consultados o extraídos, ni de cuánto tiempo duró el acceso. Tampoco se conoce la identidad del responsable, y ni el Departamento de Agricultura ni la Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) respondieron de inmediato a las solicitudes de comentarios recogidas por NBC News.
La primera brecha externa tras el desmantelamiento de la oficina del CIO
El episodio se distingue de las interrupciones que afectaron la semana pasada a sistemas federales, atribuidas a actualizaciones de software y a vulnerabilidades internas, como la que mantuvo casi cuatro días fuera de servicio la red clasificada de la NSA en Fort Meade. En el caso del USDA, según las fuentes, se trataría de la primera brecha provocada por un agente externo.
Los exfuncionarios recordaron además que la Oficina del Director de Información (CIO) del departamento, encargada de mantener los sistemas actualizados y protegidos, fue desmantelada y su director despedido durante los recortes aplicados el año pasado bajo la iniciativa DOGE. Esa ausencia de estructura, sostienen, dejó a la agencia con menos capacidad de prevención y de respuesta ante un ataque de este tipo.
Un golpe a un sistema que mueve los pagos del campo
El sistema comprometido no es menor: por él pasan los pagos y apoyos federales de los que dependen miles de productores agrícolas en todo el país. Una intrusión en esa plataforma abre interrogantes sobre la continuidad de los desembolsos y sobre la protección de los datos personales y bancarios de los agricultores registrados.
El caso se suma a otros ataques recientes contra infraestructuras críticas y grandes corporaciones, como el ciberataque contra proveedores de JPMorgan Chase que tocó datos de clientes, y reaviva el debate sobre el estado de la ciberseguridad federal tras los recortes de personal especializado.
A la espera de una confirmación oficial, la información disponible proviene de dos exfuncionarios que hablaron con NBC News. La Noticia De Hoy seguirá actualizando esta nota en cuanto el USDA o la CISA se pronuncien sobre el alcance de la brecha y las medidas adoptadas para contenerla.