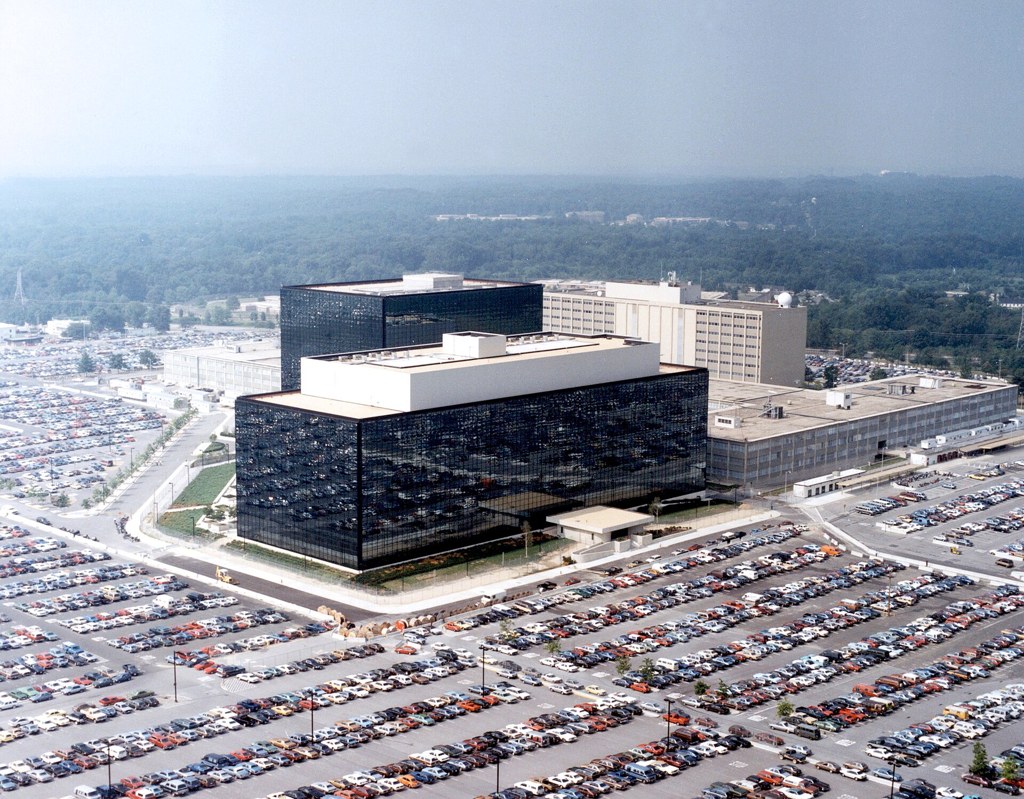
La red clasificada de la NSA volvió a funcionar este viernes en la sede central de Fort Meade, Maryland, después de una interrupción que dejó durante tres días a buena parte del personal sin acceso a sus sistemas internos, según una fuente cercana al asunto y una grabación dirigida a los empleados que recogió CNN.
La Agencia de Seguridad Nacional (NSA, por sus siglas en inglés) indicó a su personal que regresara de forma escalonada, por edificios y en horarios asignados, para evitar que una avalancha de inicios de sesión simultáneos volviera a saturar el sistema. La expectativa de la agencia es que la mayor parte de los empleados esté de vuelta en sus puestos hacia el mediodía de este viernes, con la operación ya bajo condiciones normales, aunque con algunas excepciones puntuales.
Red clasificada de la NSA: qué falló en NSANet
El sistema afectado es NSANet, la red interna que funciona en la práctica como el correo electrónico clasificado de la agencia. Durante el apagón, los empleados no pudieron entrar a esa plataforma, pero los sistemas dedicados a la recopilación de inteligencia —los más sensibles de la NSA— siguieron operando en todo momento, según subrayaron varios funcionarios, y la agencia echó mano de mecanismos de respaldo y vías alternativas para sostener el trabajo esencial.
No es la primera vez que NSANet se cae, pero funcionarios y exfuncionarios coincidieron en que la duración de este episodio, de casi cuatro días, fue inusualmente larga y perturbadora. En varias jornadas, parte del personal recibió la orden de presentarse de manera escalonada y terminó regresando a casa sin haber podido iniciar sesión, mientras los técnicos aplicaban los parches necesarios, una tarea que tomó más tiempo del previsto, como reconoció un alto funcionario de la administración.
No fue un ciberataque: el origen estuvo en una actualización
Los funcionarios informados sobre la interrupción descartaron un ciberataque. Todo apunta a la gestión de una actualización de software destinada a corregir vulnerabilidades en PHP, el lenguaje de programación que sostiene cerca del 70 % de los sitios web del mundo. Esas vulnerabilidades fueron reveladas el mes pasado por investigadores del sector privado, que las detectaron con ayuda de herramientas de inteligencia artificial, y la propia NSA había instado a organizaciones de todo el país a aplicar los parches correspondientes.
El episodio deja una paradoja difícil de ignorar: la agencia encargada de la ciberseguridad de Estados Unidos quedó parcialmente fuera de línea por el mismo tipo de actualización que recomienda a los demás. El caso se conoce en plena expansión de los acuerdos de ciberdefensa de Washington con aliados de la región, como el firmado esta semana en Honduras (ver la nota sobre el acuerdo de ciberdefensa entre Estados Unidos y Honduras), y mientras la Casa Blanca ajusta su política de seguridad nacional (ver también el pulso político en Francia de cara a 2027).
Con la red ya restablecida, la NSA busca cerrar el regreso escalonado sin nuevos sobresaltos y completar la revisión de qué falló en la aplicación de los parches, para que una actualización rutinaria no vuelva a dejar a su sede central tres días sin su principal canal interno de comunicaciones.