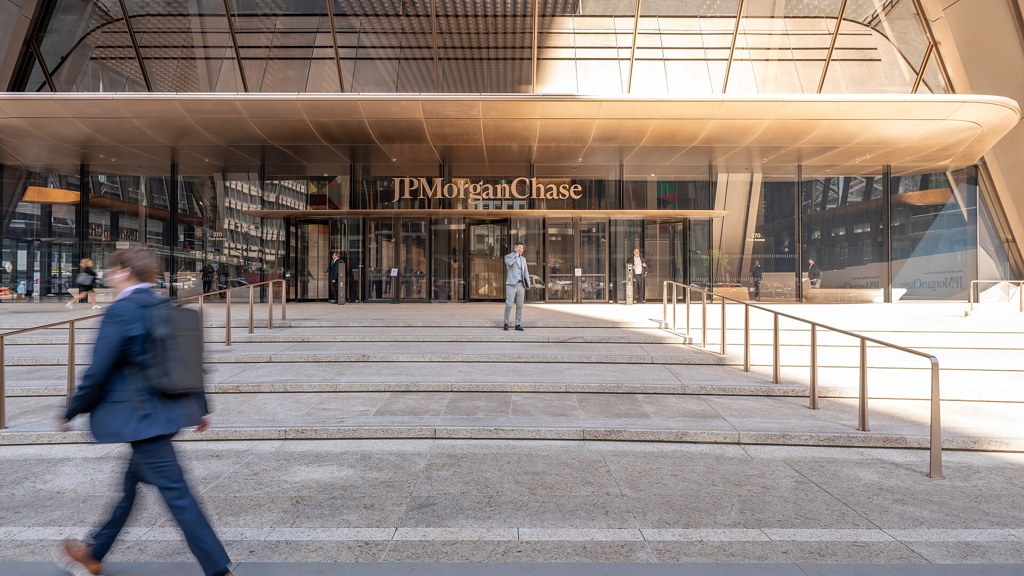
El ciberataque a JPMorgan Chase se confirmó este jueves en Nueva York: el banco más grande de Estados Unidos informó que varias empresas externas que le prestan servicios fueron blanco de un ataque informático y que los delincuentes pudieron acceder a datos de algunos de sus clientes. La entidad lo comunicó en su perfil oficial de X y aseguró que sus servicios no se han visto interrumpidos en ningún momento.
«Hemos tenido conocimiento de que unos terceros que prestan servicios a la empresa han sido objeto de un ciberataque», indicó JPMorgan Chase en ese mensaje. Según su investigación hasta ahora, se cree que los atacantes accedieron a determinados datos de marketing que estaban en poder de dichos proveedores, entre los que podrían figurar algunos nombres y direcciones de correo electrónico de clientes.
Ciberataque a JPMorgan Chase: qué datos quedaron expuestos
El banco no identificó a los proveedores atacados ni precisó cuándo ocurrió la intrusión, y tampoco dio una cifra de clientes afectados. Sí dejó claro el límite de lo que sabe hasta el momento: la información comprometida sería de marketing, custodiada por esas empresas externas, y no hay en su comunicado ninguna mención a contraseñas, saldos o dinero de las cuentas. La entidad apuntó que, cuando sea necesario, se pondrá en contacto directamente con los clientes afectados y les ofrecerá asistencia, incluido un servicio gratuito de supervisión de crédito.
JPMorgan Chase también se apuró a separar este episodio de otro que vivió esta misma semana. El banco destacó que el incidente no tiene relación con la interrupción del servicio que algunos clientes experimentaron a principios de semana y que la entidad atribuyó entonces a un error de software. La aclaración busca evitar que los dos episodios se mezclen en uno solo: uno fue una falla interna, ya explicada, y el otro es un ataque contra terceros que trabajan para el banco.
Visa y Mastercard también aparecen en el golpe
El alcance del ataque va más allá de un solo banco. Un portavoz de Visa dijo al Wall Street Journal que este incidente implicó a un proveedor de servicios externo de la región Asia Pacífico y que sus propios sistemas no se vieron afectados, ni tampoco datos de pago de clientes como los números de tarjetas. Mastercard, por su parte, indicó al mismo medio que el ciberataque dejó expuesta «una cantidad limitada de información de un subconjunto de titulares de tarjetas inscritos en un programa de ventajas específico». Para quienes siguen estos episodios, esta casa ya contó cómo Bruselas confirmó ciberataques con inteligencia artificial contra la Comisión Europea sin filtración detectada.
La confirmación llega, además, en unos días especialmente movidos para la infraestructura digital de Estados Unidos. El propio cable de la agencia EFE recuerda que el episodio ocurre días después de que Microsoft sufriera una caída global de los servicios de Microsoft 365 y de que el transporte aéreo estadounidense se paralizara por un fallo técnico, y que a esos incidentes se sumaron interrupciones en la plataforma laboral Workday, las comunicaciones con pilotos de United Airlines, Apple y la red interna de la Agencia de Seguridad Nacional, entidades que en esos casos descartaron un hackeo. La cobertura completa de estos temas puede seguirse en la sección de Estados Unidos de La Noticia De Hoy.
Por ahora, el ciberataque a JPMorgan Chase queda así: proveedores externos golpeados, datos de marketing y posibles correos de clientes en manos de los atacantes, servicios bancarios operando con normalidad y una investigación abierta cuyo alcance real todavía no se conoce. Los clientes a los que el banco contacte directamente serán los primeros en saber si su información estaba entre la comprometida.