El ciberataque a Binance, el mayor robo de criptomonedas del que se tiene registro.
El ciberataque a Binance, el mayor robo de criptomonedas del que se tiene registro, comenzó con falsas entrevistas de trabajo a ingenieros de la plataforma. Así lo reveló la propia compañía en su informe preliminar sobre el incidente del 29 de octubre, que afectó a unos 6.340 millones de dólares en activos digitales y que el FBI atribuye a Corea del Norte.
«No fue una única brecha aislada ni un simple incidente de suplantación de identidad», señaló Binance, que describió una operación «sofisticada» desarrollada en varias etapas durante meses. Según su reconstrucción, los atacantes combinaron ingeniería social, herramientas de desarrollo comprometidas y una herramienta interna de inteligencia artificial para llegar hasta el servicio de firma de billeteras de la empresa.
El ciberataque a Binance empezó con una oferta laboral ficticia
En septiembre, un ingeniero de la plataforma fue contactado a través de un portal de empleo por un supuesto director de proyectos. Tras dos entrevistas —una de ellas por videollamada, diseñada para generar confianza— se le pidió descargar en su ordenador de trabajo un supuesto ejercicio técnico de programación. El archivo contenía un código malicioso que los sistemas de seguridad no detectaron en ese momento y que abrió la primera puerta a los atacantes.
El 20 de octubre, los intrusos utilizaron ese equipo comprometido y una herramienta interna de inteligencia artificial para hacerse con el control de los ordenadores de otros ingenieros, incluido uno del equipo de billeteras, y localizaron un token de despliegue. El 29 de octubre, entre las 17:15 y las 19:56 UTC, accedieron al ordenador de un tercer ingeniero, desplegaron un contenedor y ejecutaron el guion que lanzó el robo sobre las billeteras calientes de la plataforma.
6.340 millones afectados y el 98 % repuesto
De las billeteras salieron, entre otros activos, unos 18.270 bitcoines, 233,46 millones de XRP, cerca de 970.500 solanas y 44,2 millones de OP. Los atacantes siguieron moviendo fondos incluso después de que Binance suspendiera los retiros, mediante autorizaciones delegadas sobre una billetera caliente; la última transferencia, de 2.961,9 ethers, se liquidó a las 23:56 UTC y la delegación maliciosa fue eliminada a las 00:10 del 30 de octubre.
La compañía aseguró que ya repuso el 98 % de los activos afectados con fondos propios —los usuarios quedan cubiertos por completo— y que unos 2.850 millones de dólares permanecen congelados o fueron interceptados. También anunció una revisión independiente de sus sistemas y reveló que su equipo de seguridad ya había bloqueado este año 57 intentos sospechosos vinculados a Corea del Norte con técnicas similares, incluidas falsas entrevistas laborales.
El FBI señala a TraderTraitor y Pionyang lo niega
El FBI atribuyó el ataque al grupo norcoreano TraderTraitor, también rastreado como Lazarus, mientras que Corea del Norte negó esta semana el robo y calificó la acusación de «absurda». El golpe supera con creces el robo de 1.500 millones sufrido por Bybit en febrero de 2025, también atribuido a piratas norcoreanos, y en los días siguientes la plataforma ya había registrado salidas netas de 3.640 millones de dólares tras reanudar los retiros.
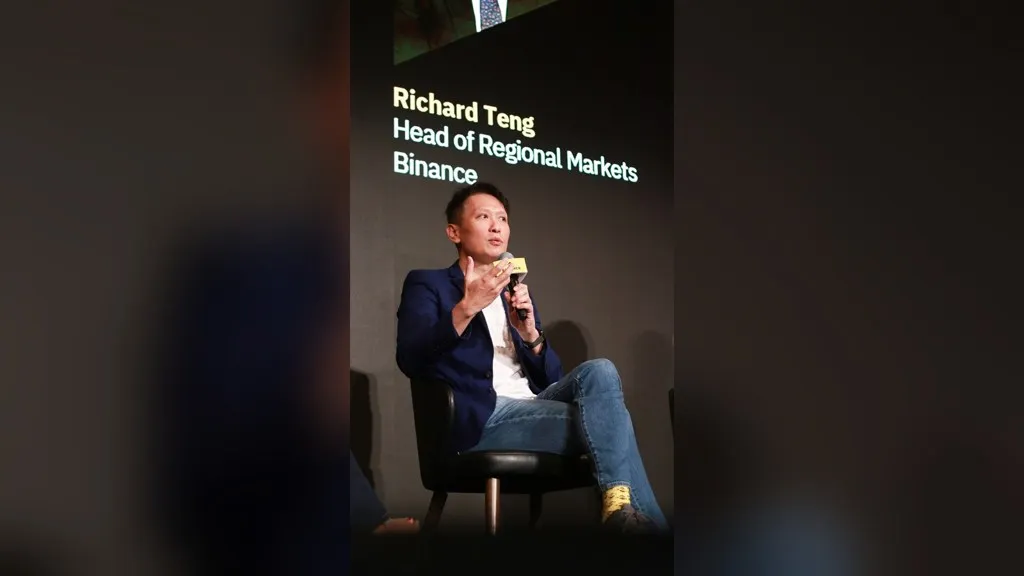
El codirector ejecutivo de Binance, Richard Teng, explicó en X que la empresa publicó el informe completo del ciberataque a Binance para que otras compañías aprendan de lo ocurrido. «Esto no debería haber ocurrido y pedimos disculpas por la preocupación, las interrupciones y la incertidumbre causadas», afirmó la plataforma, fundada en Shanghái en 2017 y hoy sin una sede central única.